서울–(신흥뉴스)–영상 중심의 AIoT 솔루션·서비스 기업 다후아테크놀로지가 국제 인증기관 BSI로부터 ISO/IEC 29147:2018과 ISO/IEC 30111:2019 인증을 획득했다. 이를 통해 취약점 공개 및 처리 프로세스가 해당 국제표준에 부합함을 인정받았다.
이번 인증은 다후아가 국제적으로 인정받는 기준에 따라 체계적이고 실효성 있는 취약점 관리·대응 체계를 구축했음을 보여준다. 제품 보안과 책임 있는 취약점 관리에 대한 회사의 지속적인 노력도 반영됐다.
ISO/IEC 29147과 ISO/IEC 30111은 국제표준화기구(ISO)와 국제전기기술위원회(IEC)가 공동으로 제정한 사이버보안 관련 국제표준이다.
ISO/IEC 29147은 ‘취약점 공개’에 관한 표준으로, 조직이 취약점 제보를 접수하고 관련 이해관계자에게 필요한 정보를 전달하는 방법에 대한 지침을 제공한다. ISO/IEC 30111은 ‘취약점 처리’ 절차를 다루며, 취약점 검증과 위험 평가, 보완 조치, 대응 조율, 지속적인 개선 등의 주요 활동을 포함한다.
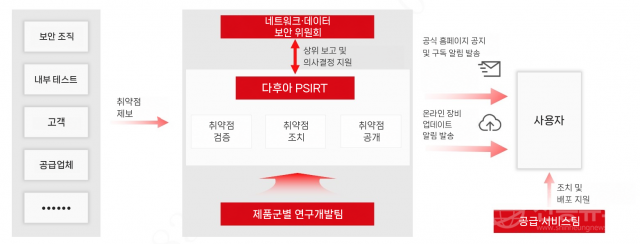
다후아는 제품 수명주기 전반의 보안을 강화하기 위해 취약점을 선제적으로 관리하고, 관련 정보를 알아야 할 필요가 있는 이해관계자에게 정보를 공개한다는 원칙을 따르고 있다. 이를 바탕으로 취약점 발견부터 검증, 조치, 공개, 지속적인 개선까지 전 과정을 연계한 관리 체계를 운영하고 있다.
다후아 제품보안사고대응팀(Dahua PSIRT)은 다후아 제품과 솔루션에 관련된 보안 취약점의 접수, 대응 조율, 처리 및 공개를 담당한다. 연구개발과 테스트, 제품, 공급 및 서비스 부문과 긴밀히 협력해 잠재적인 보안 위험에 신속하게 대응하고, 취약점 해결까지 일관된 관리가 이뤄지도록 지원한다.
이번 인증 획득은 세계 각국의 사이버보안 규제 요구가 강화되는 가운데 이뤄졌다. 유럽연합(EU)의 사이버복원력법(CRA)은 EU 시장에 공급되는 디지털 요소 포함 제품을 대상으로 사이버보안 요건을 규정한다. 제품 수명주기 전반의 보안을 강조하며, 취약점 발견·처리·조치·공개와 보안 업데이트를 위한 대응 역량을 요구한다. 주요 규정은 2027년 12월 11일부터 적용되며, 악용 중인 취약점과 제품 보안에 영향을 미치는 중대사고에 관한 보고 의무는 2026년 9월 11일부터 먼저 적용됐다.
다후아는 이번 인증을 통해 국제표준에 부합하는 취약점 공개·처리 체계를 갖추고 있음을 확인받았다. 이는 제품 보안 관리 체계를 고도화하고 취약점 대응 효율을 높이는 한편, 변화하는 국제 사이버보안 규제 요구에 대응하기 위한 기반이 될 것으로 기대된다.
다후아는 보안과 신뢰를 AIoT 산업의 장기적인 발전을 위한 핵심 기반으로 보고 있다. 앞으로도 사이버보안과 개인정보 보호 역량을 강화하고, 제품 수명주기 전반에 보안 요구사항을 반영할 계획이다. 이를 통해 사용자에게 더욱 안전하고 신뢰할 수 있는 제품과 서비스를 제공하고, AIoT 산업의 지속가능한 발전에 기여할 방침이다.